Zum Inhalt springen

wasp. Webplattform — Website, Shop, Lizenzserver und CRM in einem System

Individualsoftware
wasp. Webplattform — Website, Shop, Lizenzserver und CRM in einem System

Über das Projekt

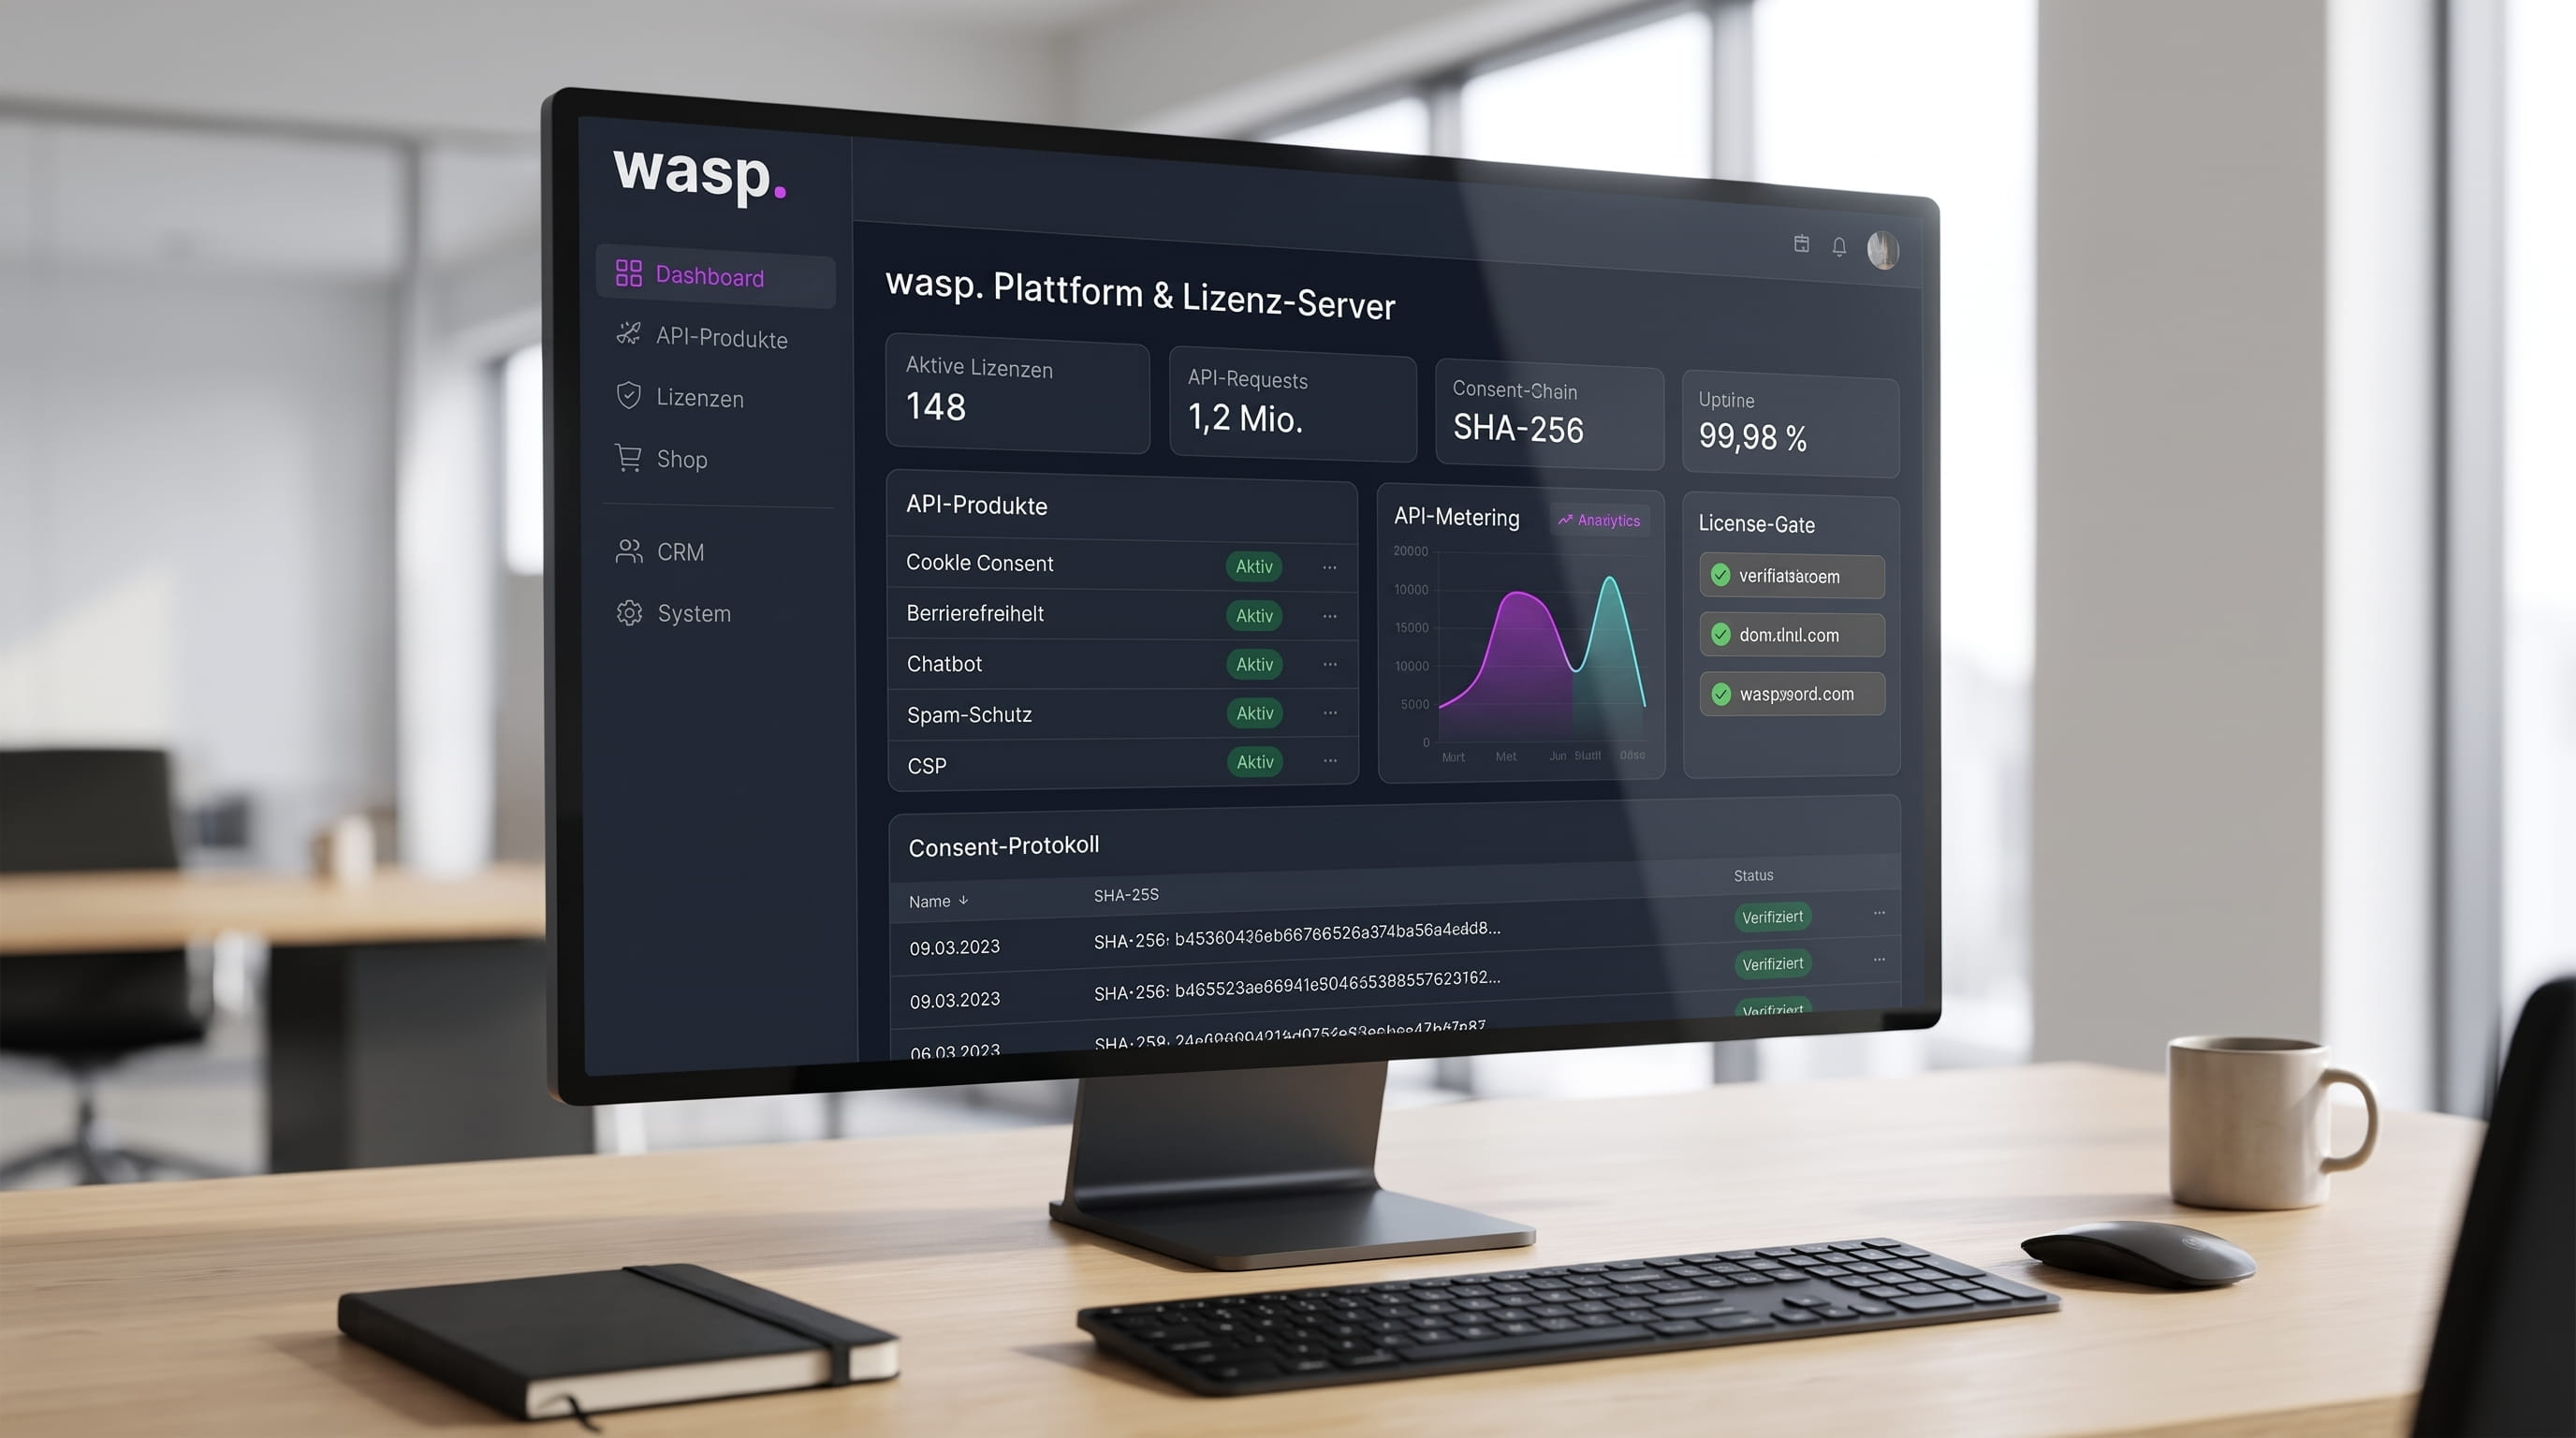
Die Website, auf der ihr gerade lest, ist selbst eine unserer Referenzen: Die wasp.-Plattform ist komplett in-house entstanden und vereint fünf Anwendungen in einer Codebasis — öffentliche Marketing-Website, Shop mit Kaufabwicklung, lizenzgesicherter Embed-Server für unsere API-Produkte, ein vollwertiges CRM und ein Kundenbereich. Alles, was wir für Kunden bauen, setzen wir hier zuerst bei uns selbst ein.

Marketing-Website & CMS

  • Redaktionell komplett: dynamische Seiten, Blog mit Kategorien, Tags, Kommentaren und Likes (per anonymisiertem IP-Hash), Portfolio, Services, Team, Testimonials und ein modulares Frontend-System für wiederkehrende Inhalte.

  • Blog-Workflow: Entwurf, geplante Veröffentlichung und Live-Status mit automatischem Scheduler — Beiträge gehen exakt zum geplanten Zeitpunkt online.

  • Karriere & Formulare: Stellenanzeigen mit Bewerbungs-Upload und signierten Opt-out-Links, Kontakt- und Terminanfrage-Formulare mit eigener Submission-Verwaltung, Newsletter mit Double-Opt-in und Consent-Tracking.

  • SEO: automatisch generierte Sitemap, SEO-Felder auf allen Inhaltstypen, sprechende URLs, robots.txt aus dem System heraus.

Shop & Kaufabwicklung

  • Produktkatalog mit Kategorien und Add-ons, Warenkorb mit Add-on-Logik und Stripe-Checkout inklusive Webhook-Verarbeitung mit eigenem Event-Log.

  • Bestellungen, GoBD-konforme Rechnungen mit Nummernkreis, Steuer-Logik inklusive Kleinunternehmer-Modus, PDF-Belege und Quittungen.

  • Käufe provisionieren automatisch Lizenzen; Produkt-Downloads sind versioniert und an den Kauf gebunden.

Lizenz- & Embed-Infrastruktur — das eigentliche Produktgeschäft

  • Fünf eigene API-Produkte als code-first Module im Repo: Cookie Consent, Barrierefreiheits-Widget, Chatbot, Spam-Schutz und CSP — jedes mit eigenem JSON-Schema, das Validierung, Admin-Formular und Config-Crawling zugleich treibt.

  • Lizenzgesicherte Auslieferung: alle Embed-Endpunkte (/api/embed/{produkt}) laufen zwingend durch einen License-Gate — Domain-Verifizierung mit Multi-Domain-, Wildcard- und Cooldown-Logik, Rate-Limits und API-Request-Metering mit monatlichem Reset.

  • Consent-Nachweis in Beweissicherungs-Qualität: das Consent-Protokoll ist append-only, jeder Eintrag kryptografisch mit seinem Vorgänger verkettet (SHA-256-Hash-Kette), IPs anonymisiert, Löschfristen automatisiert — strenger ausgelegt als marktübliche CMPs.

  • Site-Crawling & CSRF: ein Crawler erstellt Config-Entwürfe direkt von Kundenseiten; ein eigener CSRF-Validate-Endpunkt sichert Cross-Origin-Widget-Requests per hash_equals ab; dazu ein CSP-Report-Collector.

CRM — das Backoffice für Agenturgeschäft und Lizenzvertrieb

  • Kundenverwaltung, Projekte mit Meilensteinen, Aufgaben, Zeiterfassung (transaktionsgesichert via lockForUpdate), Diskussionen und projektbezogenen Dateien mit privaten Downloads.

  • Ticket-System mit Inbound-Mail-Endpunkt — eingehende E-Mails werden automatisch zu Tickets mit Anhängen.

  • Angebote mit öffentlicher Accept-URL und Ein-Klick-Konvertierung in Rechnungen; Rechnungen mit Posten, Zahlungseingängen und automatisiertem Mahnlauf inklusive Dunning-Log.

  • Wallet mit Transaktionshistorie, interner Tresor für Zugangsdaten, Rabattcodes mit Nutzungs-Tracking und Bankkonten-Verwaltung.

Kundenbereich & Plattformbetrieb

  • Eigenes User-Panel: Dashboard, Lizenzen und Downloads, Bestellungen, Rechnungen und Quittungen, aktive Sessions mit Verwaltung, Consent-Einsicht und vollständiger Datenexport als JSON.

  • System-Panel für den Betrieb: Einstellungen (Mail, Stripe, Cookie, Seiteninhalte), Health-Checks, Backups, Activity-Log, Notification-Einstellungen und API-Logs.

  • Scheduler als Daten: geplante Tasks leben in der Datenbank und werden validiert ausgeführt — über einen token-gesicherten Cron-Webhook läuft der Scheduler auch auf Hosts ohne System-Cron.
Herausforderung

Eine Codebasis, fünf Vertrauenszonen: öffentliche Website, Checkout, eine öffentlich erreichbare Lizenz-API, der eingeloggte Kundenbereich und die Admin-Oberflächen — jede Zone braucht eigene Guards, Limits und Datenhoheit, ohne dass das System auseinanderfällt.

  • Öffentliche Lizenz-API unter Dauerbeschuss: die Embed-Endpunkte stehen im offenen Netz und müssen Missbrauch verhindern — Domain-Matching, Throttling und Metering — ohne legitime Einbettungen zu brechen.

  • GoBD und DSGVO gleichzeitig: lückenlose Belegnummern und Aufbewahrungspflichten auf der einen, Datenminimierung, automatisierte Löschfristen und vollständige Datenexporte auf der anderen Seite.

  • Beweissicherung statt Selbstauskunft: Einwilligungen müssen forensisch belegbar sein — nachträgliche Manipulation am Protokoll darf technisch unmöglich sein, nicht nur verboten.

  • Dogfooding als Zwang: unser eigener Consent-Manager, Spam-Schutz und CSP laufen auf derselben Site — jeder Produktfehler schlägt zuerst bei uns selbst auf.

  • Großmigrationen im laufenden Betrieb: Filament v3→v5 ist komplett durchgezogen, das Frontend wandert von Bootstrap/CoreUI nach Tailwind CSS 4 — ohne Feature-Stopp.

  • Betrieb ohne System-Cron: klassisches Shared- und Plesk-Hosting hat keinen zuverlässigen Crontab-Zugriff — geplante Aufgaben mussten trotzdem minutengenau laufen.

Lösung

Laravel 13 auf PHP 8.5 mit Filament v5 — striktes Schichtenmodell (Controller → FormRequest → Service → Model → Policy) und rund 50 dedizierte Domain-Services, die jede Geschäftslogik an genau einer Stelle halten.

  • Fünf Panels mit eigenen Guards und Themes: Admin, CMS, CRM und System für den internen Betrieb plus ein eigenes User-Panel für Kunden — jedes Panel ein eigener Bereich mit eigenem Erscheinungsbild.

  • License-Gate als Middleware: jeder Embed-Request läuft durch Lizenz-, Domain- und Limit-Prüfung; Request-Metering und Throttle-Gruppen sind pro Endpunkt-Typ getrennt konfiguriert.

  • Scheduler als Daten: Tasks leben in der Datenbank mit Cron-Expression-Validierung, Overlap-Schutz und Environment-Bewusstsein — ein token-gesicherter Cron-Webhook triggert schedule:run per HTTP, ganz ohne System-Cron.

  • Beweissicheres Consent-Protokoll: JSON-Lines-Logging als append-only Basis mit Hash-Kette, Archiv-Scope und geplanten Purge-Jobs (consents:purge, cookie:consents:cleanup).

  • Security durchgängig: Policies für jedes Model, TOTP-MFA, verschlüsselte Sessions, Output-Escaping, Upload-Sanitizing, Rate-Limits — und der eigene Spam-Schutz auf den eigenen Formularen.

  • UUIDv7 überall: geordnete, zeitbasierte Primärschlüssel für alle App-Models — indexfreundlich und verteilungssicher.

  • Qualität als Gate: PHPStan Level 8 auf der gesamten Anwendung (Baseline nur für Framework-Magic), PHPUnit-Test-Suite und Pint vor jedem Merge — dokumentiert in einer verbindlichen AGENTS.md, nach der auch AI-Agenten entwickeln.

Kunde

wasp. (Eigenprodukt)

Technologien

Laravel
PHP
Filament
Livewire
Alpine.js
Tailwind CSS
MySQL
Stripe
Vite
Redis

Ergebnisse

  • Eine Codebasis, fünf Filament-Panels — Website, Shop, Lizenzserver, CRM und Kundenbereich ohne eine einzige Insellösung
  • Fünf eigene API-Produkte im Verkauf — und jedes davon läuft produktiv auf genau dieser Website (Dogfooding in Reinform)
  • Lizenzgesicherte Embed-Plattform: Domain-Verifizierung mit Wildcards, Rate-Limits, Request-Metering und versionierte Downloads

Weitere Projekte entdecken

Ready, set, go!

Dein digitalen Needs auf dem Next Level

Starte dein Projekt